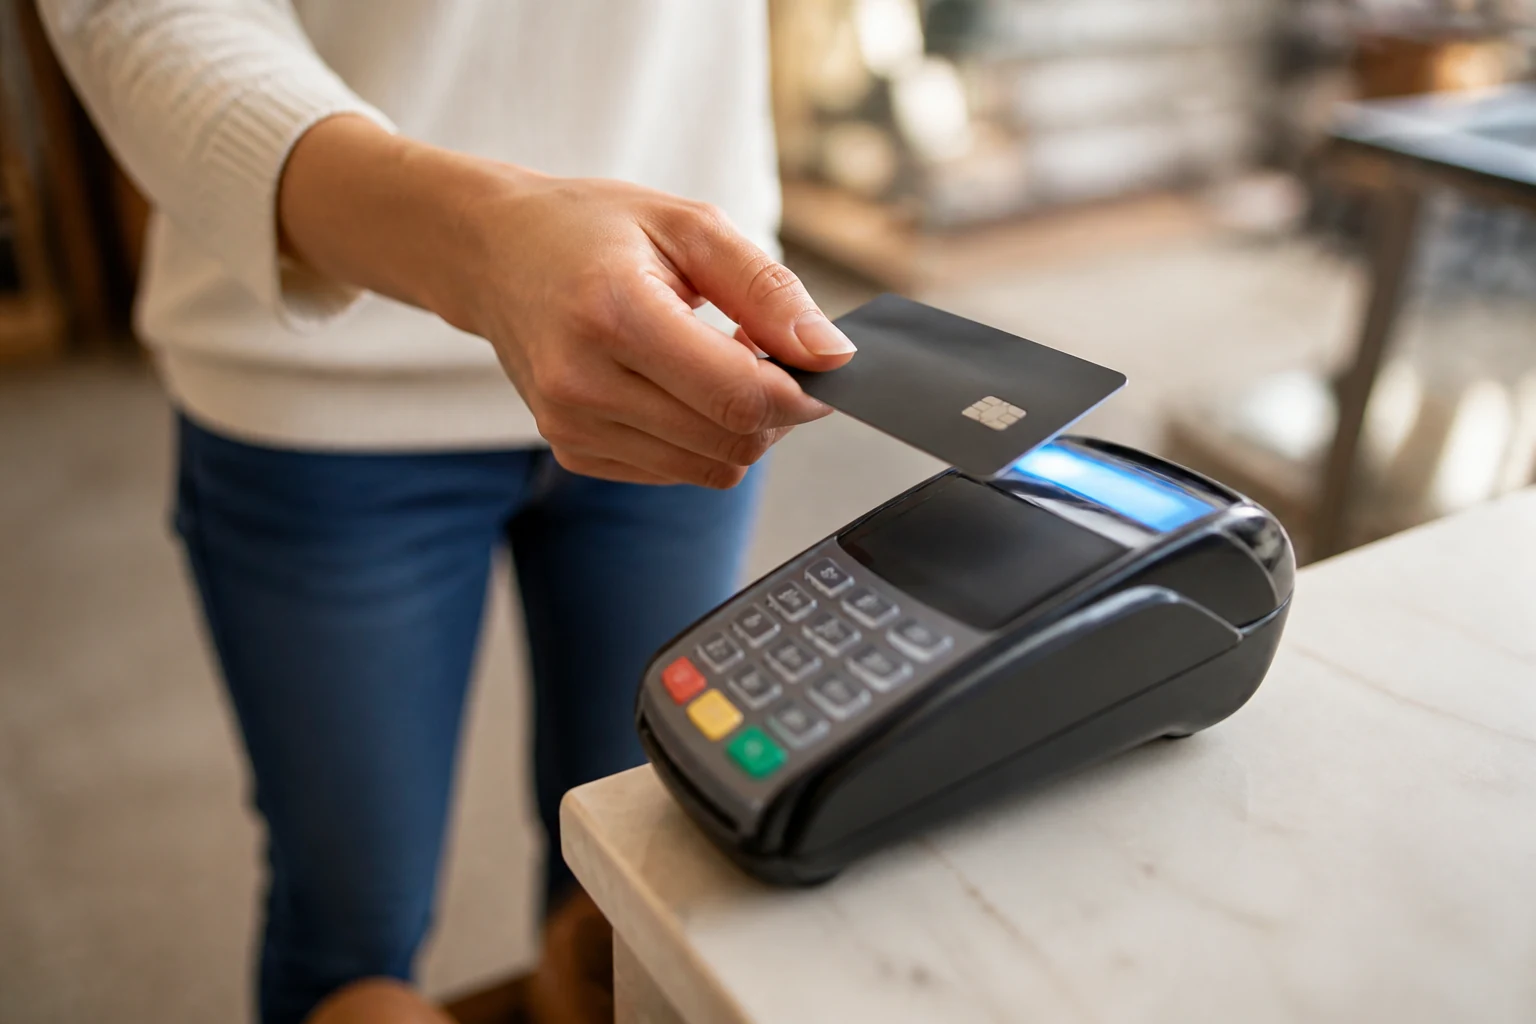
Le paiement sans contact désigne cette opération devenue banale qui consiste à régler un achat en approchant simplement sa carte bancaire, son smartphone ou sa montre connectée d'un terminal, sans avoir à l'insérer ni à composer un code pour les petits montants. Derrière ce geste d'une seconde se cache une technologie de communication radio à très courte portée, un dialogue chiffré entre deux puces électroniques et tout un ensemble de règles bancaires pensées pour concilier rapidité et sécurité. Popularisé sur les cartes puis étendu aux téléphones, ce mode de règlement a profondément changé la manière dont nous vivons le passage en caisse, au point de sembler naturel alors qu'il repose sur des mécanismes techniques et cryptographiques loin d'être triviaux. Comprendre ce qui se joue vraiment quand une carte bipe permet de démêler le fonctionnement réel des idées reçues, souvent tenaces, qui entourent cette pratique du quotidien.
Qu'est-ce que le paiement sans contact et d'où vient-il ?
Le paiement sans contact est un mode de règlement électronique dans lequel les données nécessaires à la transaction circulent par ondes radio entre un support de paiement et un terminal, sans contact physique ni saisie systématique d'un code confidentiel. Le support, le plus souvent une carte bancaire, embarque une antenne et un microprocesseur capable de traiter et de sécuriser l'échange en une fraction de seconde. Ce que l'utilisateur perçoit comme un simple bip correspond en réalité à une séquence structurée de messages entre deux composants électroniques. Cette approche est née de la volonté d'accélérer le passage en caisse pour les achats du quotidien, là où l'insertion de la carte et la frappe du code allongeaient inutilement l'attente. Le paiement sans contact s'inscrit ainsi dans une longue évolution des moyens de paiement, du chèque à la carte à piste magnétique, puis à la carte à puce, chaque étape cherchant à rendre l'acte d'achat plus fluide tout en renforçant la protection contre la fraude.
Une définition simple pour un geste devenu réflexe
Pour saisir l'idée, il suffit de retenir que le sans contact repose sur une communication de proximité, active uniquement lorsque le support se trouve à quelques centimètres du lecteur. Tant que la carte reste dans le portefeuille, à distance du terminal, aucun échange ne peut avoir lieu, car la portée physique de la technologie est volontairement minuscule. Ce détail change tout, car il transforme la proximité immédiate en condition indispensable de la transaction. Le geste est devenu un réflexe précisément parce qu'il ne demande aucune manipulation complexe, ni insertion, ni orientation précise de la carte. On approche, on attend le signal sonore ou visuel du terminal, et l'opération est validée. Cette simplicité apparente masque toutefois une exigence technique, celle de garantir qu'un échange aussi bref reste malgré tout parfaitement identifié, chiffré et rattaché à un compte précis, sans jamais divulguer le code secret ni exposer inutilement les données bancaires du porteur.
Les grandes étapes de son adoption
L'adoption du sans contact s'est faite par vagues, portée à la fois par les banques, les commerçants et les fabricants de terminaux. Il a d'abord fallu équiper les cartes d'une antenne intégrée, puis déployer des lecteurs compatibles chez les commerçants, deux conditions sans lesquelles la technologie serait restée théorique. La généralisation des terminaux compatibles a constitué un tournant, car un moyen de paiement ne vaut que par le réseau qui l'accepte. Les périodes où la limitation des contacts physiques est devenue une priorité sanitaire ont accéléré cette bascule, en faisant du geste sans contact un argument d'hygiène autant que de rapidité. Progressivement, le pictogramme figurant des ondes est apparu sur presque toutes les cartes neuves, signalant leur compatibilité. Cette diffusion a créé un cercle vertueux, où plus les commerçants s'équipaient, plus les porteurs utilisaient la fonction, et inversement, jusqu'à faire du tap un standard implicite du commerce de proximité.
Comment fonctionne la technologie NFC derrière le paiement sans contact ?
Le paiement sans contact repose principalement sur la NFC, pour Near Field Communication, une technologie de communication en champ proche dérivée des puces RFID. Concrètement, le terminal génère un champ électromagnétique qui, lorsqu'une carte compatible entre dans son rayon, alimente l'antenne de celle-ci et déclenche un échange de données. Il s'agit d'un dialogue chiffré, structuré par des normes internationales, très différent d'un registre distribué comme la blockchain privée qui vise à partager un historique de transactions entre plusieurs acteurs. Ici, rien de tel, l'échange est local, ponctuel et bilatéral, entre la puce et le lecteur, sans diffusion à un réseau tiers au moment du tap. La communication en champ proche présente une caractéristique déterminante, sa portée extrêmement réduite, de l'ordre de quelques centimètres, qui constitue une première barrière naturelle contre les interceptions à distance et impose au porteur un geste d'approche volontaire vers le terminal de paiement.
Le rôle de la puce et de l'antenne
Dans une carte sans contact, deux éléments coopèrent, une puce sécurisée qui héberge les données et exécute les calculs cryptographiques, et une antenne, généralement une boucle de fil intégrée au plastique, qui capte l'énergie du terminal et transmet les signaux. La carte n'a pas de batterie, elle fonctionne en alimentation par induction, tirant l'énergie nécessaire du champ émis par le lecteur, ce qui explique qu'elle reste inerte tant qu'elle n'en est pas suffisamment proche. La puce sécurisée est conçue pour résister aux tentatives d'extraction de ses secrets, en isolant les clés cryptographiques dans une zone protégée. Lorsqu'elle est sollicitée, elle ne renvoie jamais le code confidentiel ni une copie brute exploitable des données permanentes, mais participe à un protocole où chaque opération est authentifiée. Cette architecture matérielle, éprouvée sur les cartes à puce classiques, a été adaptée au sans contact sans renoncer aux garanties de sécurité qui font la réputation de la carte à puce depuis des décennies.
Le déroulé d'une transaction en champ proche
Lorsqu'une carte s'approche du terminal, une séquence précise s'enclenche. Le lecteur détecte la présence de la puce, établit la connexion, puis les deux composants échangent des informations permettant d'identifier le compte et d'autoriser le paiement. Le point essentiel tient à ce que chaque transaction s'accompagne d'un cryptogramme dynamique, une sorte de signature à usage unique calculée par la puce pour l'opération en cours. Ce cryptogramme change à chaque paiement, si bien qu'intercepter les données d'une transaction ne permet pas d'en fabriquer une autre valide. Le terminal transmet ensuite la demande d'autorisation au système bancaire selon les mêmes circuits que pour un paiement inséré. Pour l'utilisateur, tout se résume à un signal de validation, mais en coulisses, l'échange a mobilisé des mécanismes d'authentification comparables à ceux d'un paiement avec code, à ceci près que la vérification du porteur par saisie du code n'intervient que dans certaines conditions, notamment au-delà de seuils définis ou après plusieurs opérations successives.
Quels sont les plafonds et les limites du paiement sans contact ?
Le paiement sans contact n'est pas illimité, il s'accompagne de plafonds pensés pour contenir le risque en cas de perte ou de vol de la carte. On distingue généralement deux niveaux de limitation, un plafond par opération, qui borne le montant maximal réglable en une seule fois sans code, et un plafond cumulé, qui additionne les paiements successifs avant qu'une saisie du code ne redevienne obligatoire. Ces seuils sont fixés par les réseaux bancaires et peuvent varier selon les pays, les banques et le type de carte, ce qui explique que l'expérience diffère parfois d'un porteur à l'autre. La logique reste constante, le plafond par transaction vise à réserver le sans contact aux achats du quotidien, tandis que le cumul des paiements force périodiquement une authentification forte par code. Cette double barrière limite mécaniquement le préjudice potentiel d'une carte égarée, puisqu'un fraudeur ne pourrait enchaîner indéfiniment de petits règlements sans buter tôt ou tard sur la demande de code.
Pourquoi ces seuils existent-ils ?
Les plafonds ne sont pas une contrainte arbitraire, ils traduisent un équilibre entre commodité et maîtrise du risque. Un montant trop bas rendrait le sans contact inutile pour beaucoup d'achats, un montant trop élevé exposerait le porteur à un préjudice important en cas de vol. En imposant un retour périodique à la saisie du code, le système garantit qu'un support égaré ne peut servir indéfiniment. Cette demande de code périodique agit comme un point de contrôle, une vérification que la personne qui présente la carte en connaît bien le secret. Les réseaux ajustent régulièrement ces seuils en fonction de l'évolution des usages et des risques observés. Le porteur, de son côté, conserve généralement la possibilité de solliciter sa banque pour faire modifier certains réglages, voire pour désactiver totalement la fonction sans contact s'il ne souhaite pas l'utiliser. Cette souplesse rappelle que le sans contact reste une option paramétrable, et non une obligation imposée sans recours au titulaire du compte.
Ce qui se passe quand le plafond est atteint
Lorsque le plafond par opération est dépassé, le terminal refuse simplement le règlement sans contact et invite le porteur à insérer sa carte pour composer son code, comme pour un paiement classique. Il ne s'agit donc pas d'un blocage du compte, mais d'un simple basculement vers une méthode plus sécurisée pour ce montant précis. De même, lorsque le cumul de plusieurs paiements sans contact atteint la limite fixée, la carte réclamera le code à l'occasion suivante, remettant en quelque sorte le compteur à zéro. Ce mécanisme de retour au code confidentiel est parfaitement transparent pour l'utilisateur, qui n'a rien à anticiper, le terminal se charge de lui indiquer la marche à suivre. Cette gestion progressive évite les mauvaises surprises tout en préservant la logique de sécurité. Elle illustre bien la philosophie du sans contact, offrir de la fluidité pour les petits montants récurrents, sans jamais abandonner la vérification forte du porteur dès que l'enjeu financier devient plus significatif.
Le paiement sans contact est-il vraiment sécurisé ?
La sécurité du paiement sans contact suscite beaucoup de questions, souvent nourries par des craintes floues plus que par une compréhension du dispositif. Contrairement à une intuition répandue, approcher une carte d'un lecteur relève d'un geste aussi délibéré qu'orienter une souris optique vers un point précis de l'écran, il faut une volonté et une proximité pour agir. La portée très courte de la technologie constitue la première protection, car un échange ne peut s'établir que si la carte se trouve à quelques centimètres du terminal. À cela s'ajoutent des protections cryptographiques robustes, héritées de la carte à puce, qui rendent inexploitables les données interceptées. Chaque transaction étant authentifiée par un élément à usage unique, copier les informations d'un paiement ne permet pas d'en rejouer un autre. Enfin, l'encadrement bancaire, avec ses plafonds et son retour périodique au code, limite structurellement l'ampleur d'une éventuelle fraude, faisant du sans contact un moyen de paiement bien plus encadré que sa simplicité apparente ne le laisse deviner.
Les protections cryptographiques en jeu
Le cœur de la sécurité repose sur la cryptographie embarquée dans la puce. À chaque paiement, celle-ci calcule un cryptogramme propre à l'opération, dépendant de données variables, de sorte qu'une transaction ne ressemble jamais à la précédente. Cette signature à usage unique est la raison pour laquelle intercepter un échange n'offre aucun moyen de reproduire un paiement valide, les informations captées étant périmées dès l'opération terminée. La puce ne divulgue par ailleurs jamais le code confidentiel, qui n'est pas stocké de manière exploitable et ne circule pas lors d'un règlement sans contact. Les clés cryptographiques, elles, restent confinées dans une zone protégée du composant, conçue pour résister aux tentatives d'extraction. Cette combinaison, données dynamiques et secrets bien gardés, explique pourquoi la crainte de voir sa carte copiée à distance par un simple lecteur relève largement du fantasme technique, tant les éléments réellement utiles à une fraude demeurent inaccessibles ou inutilisables une fois la transaction passée.
Que faire en cas de perte ou de vol ?
La bonne réaction en cas de perte ou de vol reste la même qu'avec une carte classique, faire opposition auprès de sa banque dans les meilleurs délais. Cette démarche neutralise la carte et met fin à toute possibilité de paiement, sans contact compris. Avant même l'opposition, les plafonds jouent leur rôle d'amortisseur, en limitant les montants réglables sans code et en imposant un retour périodique à l'authentification forte. La mise en opposition rapide demeure le geste réflexe à connaître, car elle stoppe net le risque. Il est également utile de vérifier régulièrement ses relevés pour repérer toute opération inhabituelle, et de signaler sans tarder ce qui semble anormal. La réglementation encadrant les moyens de paiement prévoit par ailleurs des mécanismes de protection du porteur en cas d'usage frauduleux dûment constaté. Adopter ces bons réflexes, opposition, vérification et signalement, permet d'utiliser le sans contact sereinement, en s'appuyant sur les garanties du système plutôt que sur des craintes vagues.
Quelles sont les idées reçues sur le paiement sans contact ?
Peu de technologies du quotidien véhiculent autant de rumeurs que le sans contact. Certaines reposent sur une méconnaissance du fonctionnement réel, d'autres sur une inquiétude légitime mal informée. Passer ces croyances au crible permet de distinguer le risque réel du risque fantasmé. On entend ainsi régulièrement qu'une carte pourrait être vidée dans les transports par un simple passage de lecteur, ou qu'un fraudeur récupérerait le code en captant les ondes. La confrontation de ces affirmations aux mécanismes réellement en place montre le plus souvent leur fragilité, tant les protections évoquées plus haut, portée minuscule, cryptogrammes dynamiques et plafonds, verrouillent les scénarios les plus alarmistes. Cela ne signifie pas qu'aucune vigilance n'est requise, mais que cette vigilance doit se porter sur les bons points, l'opposition rapide et la surveillance des relevés, plutôt que sur des menaces largement neutralisées par la conception même du dispositif et par son encadrement bancaire strict.
« On peut vider ma carte dans le métro »
C'est sans doute la crainte la plus répandue, celle d'un individu muni d'un lecteur qui débiterait les cartes en frôlant les passants. Plusieurs obstacles rendent ce scénario très peu réaliste. D'abord, la portée de quelques centimètres impose une proximité difficile à obtenir discrètement dans une foule, un lecteur devrait pratiquement toucher la carte, elle-même souvent protégée dans un portefeuille. Ensuite, chaque tentative de paiement laisse une trace et suppose un compte marchand identifié, car les fonds ne disparaissent pas dans le vide, ils transitent par un commerçant enregistré, ce qui expose le fraudeur. Enfin, le plafond par opération et le cumul limitent fortement les montants, tandis que le retour au code coupe rapidement toute série. Autrement dit, même en imaginant un rapprochement réussi, le gain potentiel serait faible, traçable et rapidement bloqué. Pour qui souhaite malgré tout se rassurer, il existe des étuis blindés qui bloquent les ondes, mais leur intérêt tient davantage à la tranquillité d'esprit qu'à une nécessité technique avérée.
« Mon code circule pendant le paiement »
Autre idée tenace, celle selon laquelle le code confidentiel voyagerait dans les ondes au moment du tap, exposé à une éventuelle capture. C'est inexact. Lors d'un règlement sans contact, le code n'est ni transmis, ni requis pour les montants inférieurs aux seuils, la puce authentifie l'opération par d'autres moyens, notamment le fameux cryptogramme dynamique. Le code confidentiel n'est pas divulgué par la carte, il n'y est pas stocké sous une forme exploitable et ne participe pas à l'échange radio. C'est précisément parce que le sans contact se passe de code pour les petits montants qu'il impose, en contrepartie, des plafonds et un retour périodique à la saisie. La confusion vient souvent de l'assimilation entre paiement inséré, où le code est composé sur le clavier du terminal, et paiement sans contact, où il ne l'est pas. Comprendre cette distinction dissipe la crainte, le secret bancaire du porteur ne se promène pas dans l'air à chaque achat, il reste protégé au sein de la puce.
Comment le paiement sans contact s'étend-il au-delà de la carte ?
Longtemps synonyme de carte bancaire, le paiement sans contact s'est étendu à d'autres supports, à mesure que la même technologie de communication en champ proche s'est invitée dans nos objets du quotidien. Smartphones, montres connectées et divers accessoires peuvent aujourd'hui jouer le rôle de moyen de paiement, en s'appuyant sur les mêmes principes radio et cryptographiques que la carte. Cette dématérialisation du support ne change pas la logique de fond, un échange local, chiffré et à usage unique, mais elle ajoute fréquemment une couche d'authentification supplémentaire propre à l'appareil. Le règlement mobile illustre bien cette évolution, où le téléphone devient un porte-cartes sécurisé capable de valider un achat d'un simple geste. Cette extension prolonge la philosophie initiale du sans contact, fluidifier l'acte d'achat, tout en tirant parti des capacités des appareils personnels pour renforcer, plutôt qu'affaiblir, la vérification de l'identité du payeur au moment de la transaction.
Payer avec un smartphone ou une montre
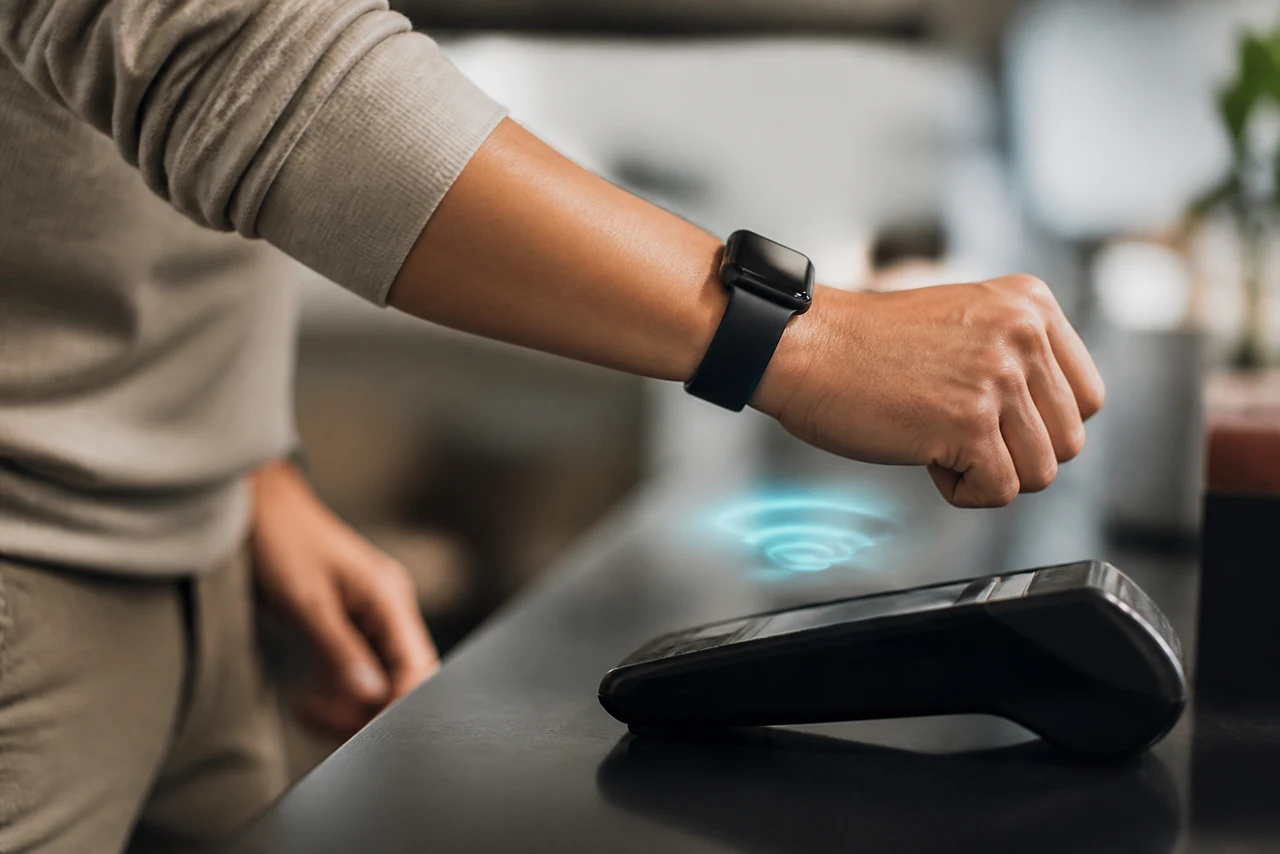
Régler avec un téléphone ou une montre repose sur le même principe de champ proche, l'appareil se substituant à la carte pour dialoguer avec le terminal. La différence tient souvent à l'ajout d'une vérification biométrique ou par code propre à l'appareil, empreinte, reconnaissance faciale ou déverrouillage, qui confirme que le porteur légitime est bien aux commandes avant d'autoriser le paiement. Les données de la carte y sont par ailleurs fréquemment remplacées par un identifiant de substitution, de sorte que le numéro réel n'est pas exposé lors de la transaction. Cette mécanique, souvent appelée tokenisation, ajoute une protection supplémentaire en dissociant le règlement du numéro de carte physique. Pour l'utilisateur, l'expérience reste d'une grande simplicité, approcher l'appareil et valider, mais la sécurité s'en trouve renforcée par la combinaison du champ proche, de l'authentification locale et de l'identifiant de substitution, trois couches complémentaires qui font du paiement mobile un prolongement cohérent et robuste du sans contact par carte.
Vers un usage de plus en plus intégré
L'intégration du sans contact dans des objets variés dessine un usage où le geste de paiement se fond dans les appareils que l'on porte déjà. La même brique technologique sert aussi, hors du strict paiement, à d'autres échanges de proximité, titres de transport, badges d'accès ou partage rapide d'informations entre appareils compatibles. Cette polyvalence du champ proche explique sa diffusion, une seule technologie répondant à de multiples besoins d'interaction rapprochée. Pour le paiement, l'enjeu à venir reste le même que depuis l'origine, préserver l'équilibre entre commodité et sécurité, en accompagnant l'élargissement des supports de garanties adaptées. Le porteur garde en toute hypothèse la maîtrise de ses usages, en choisissant d'activer ou non ces fonctions selon ses préférences et son niveau de confiance. Le sans contact, qu'il s'exprime par une carte, un téléphone ou un accessoire, demeure ainsi une réponse à un besoin ancien, payer vite et bien, avec des moyens techniques dont la sophistication reste, pour l'essentiel, invisible à l'usage.